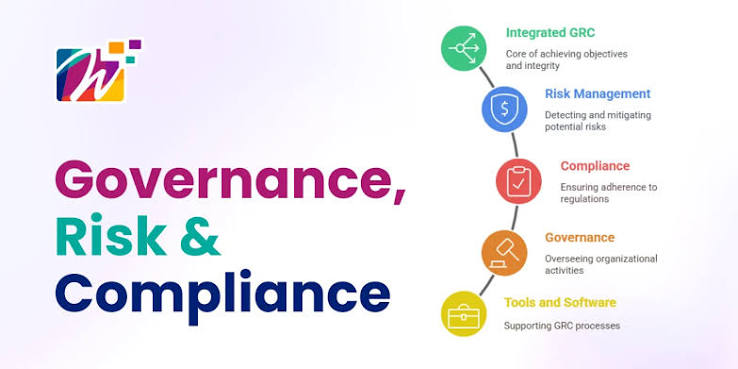
Tretek supports organizations in aligning cybersecurity practices with regulatory requirements and internal governance standards, resulting in audit-ready environments with clear governance structures and documented security controls.
- Development of policies, standards, and procedures
- Written Information Security Program (WISP) development
- Regulatory alignment
- Control documentation and compliance mapping